AI ju solli te 80%.
Ne lançojmë 20% e fundit.
Ndërtuat diçka premtuese me Lovable, Bolt, Replit, Cursor ose v0. Ne e auditojmë, e rregullojmë, e forcojmë dhe e çojmë në prodhim, pa hedhur poshtë atë që funksionon tashmë.

- Pa rishkrim si parazgjedhjeMbajmë atë që funksionon
- Siguria e paraAutentikim, role dhe të dhëna
- Gati për prodhimPublikoni me siguri
- Kodi mbetet juajiPronësi e plotë
Punon me stack-un tuaj AI
 Lovable
 Bolt
 Replit
 Cursor
 Claude Code
 Codex
 v0
 Supabase
 Firebase
Procesi ynë
Nga vibe coding në prodhim.
E njëjta ide, themel më i fortë. Katër faza, nga leximi i repository-t deri te dorëzimi gati për prodhim.
- 01
Auditimi
Lexojmë repository-n dhe raportojmë çfarë është e brishtë. Sekrete, autentikim, leje, të dhëna, pagesa, teste.
- 02
Renditja
Gjetjet ndahen në bllokuese, të rrezikshme dhe kozmetike, secila me çmim dhe radhë.
- 03
Forcimi
Rregullojmë së pari ato bllokuese, sepse siguria dhe integriteti i të dhënave vijnë para funksioneve.
- 04
Lançimi
Publikim, monitorim dhe një dorëzim që ju lejon të vazhdoni ta ndërtoni vetë.
Çfarë prishet zakonisht.
Probleme të vërteta, rregullime të vërteta, dhe një produkt që nuk bie më.
Autentikim dhe leje
Hyrje që nuk funksionojnë, role që mungojnë dhe politika që i lejojnë personit të gabuar të lexojë rreshtin e gabuar.
Databaza dhe rregullat e qasjes
Row level security që nuk u aktivizua kurrë, tabela pa asnjë politikë dhe query që nuk do të shkallëzohen.
Pagesa dhe webhook
Pagesa që dështojnë në heshtje, webhook që vijnë dy herë dhe email-i i konfirmimit që nuk e lidhi askush.
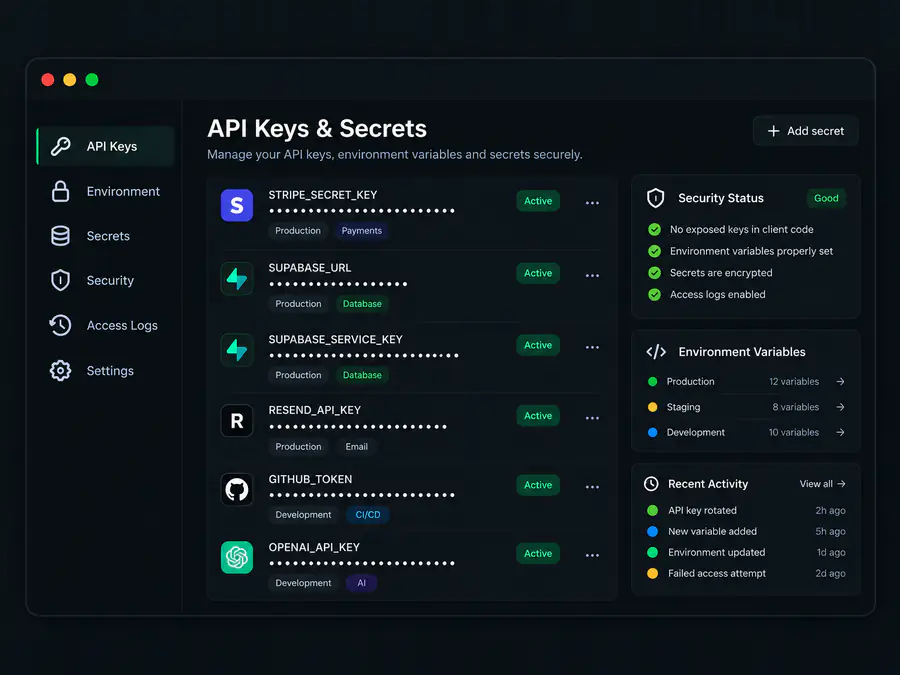
Çelësa dhe sekrete
Çelësa API në bundle-in e shfletuesit, një mjedis për gjithçka dhe asgjë e rrotulluar.
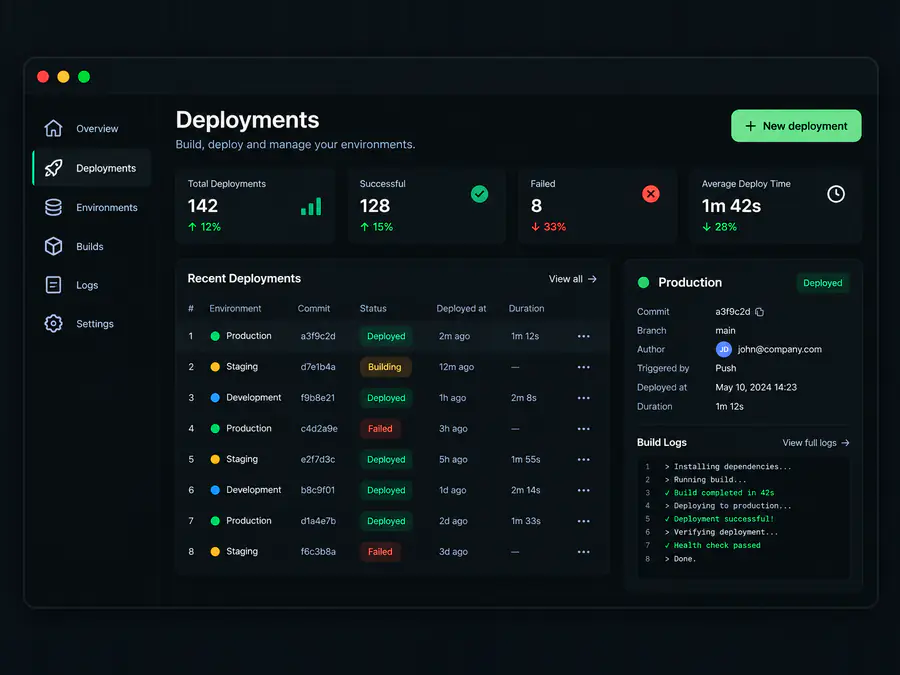
Publikim dhe mjedise
Build-e që prishen të premten, staging që nuk përputhet me prodhimin dhe asnjë rrugë kthimi.
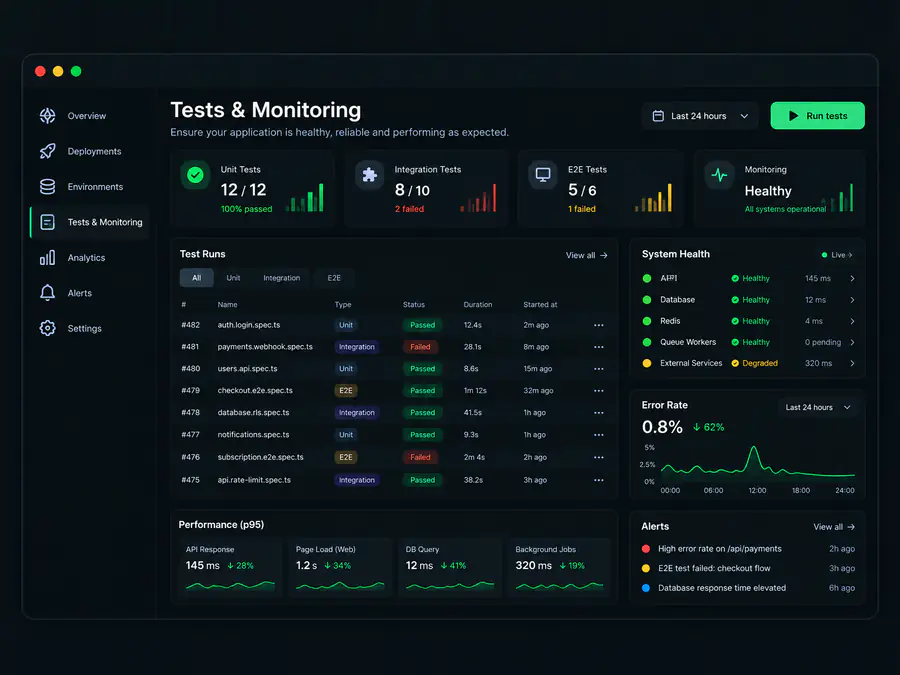
Teste dhe monitorim
Pa teste, pa njoftime, dhe lajmi i parë për një ndërprerje vjen nga një klient.
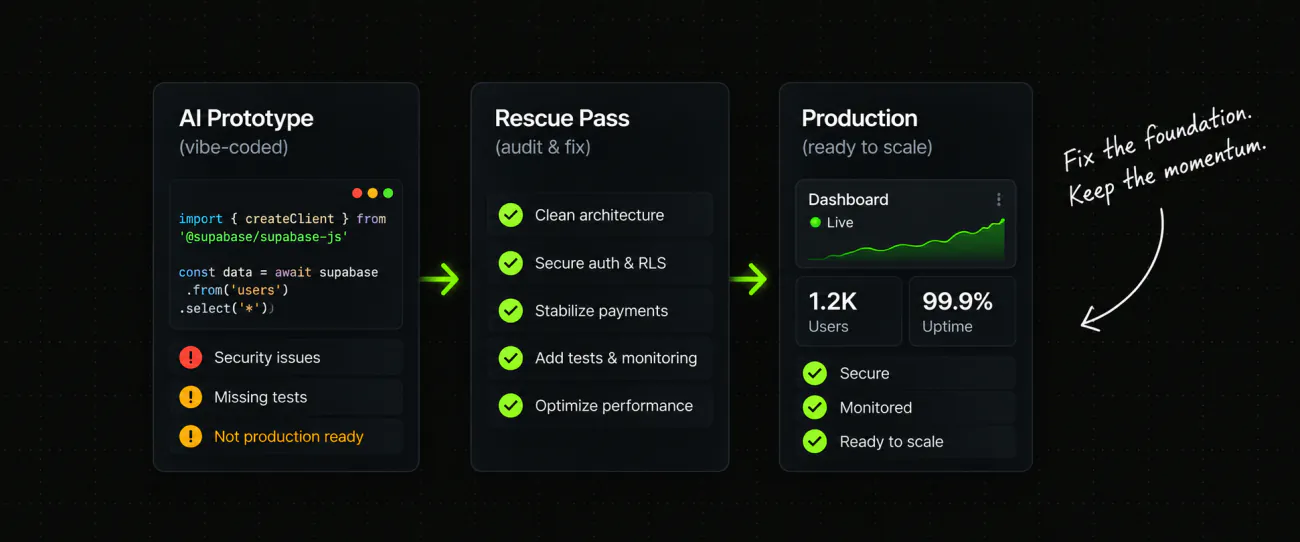
Mos rindërtoni atë që mund të shpëtohet.
Prototipi juaj e ka tashmë pjesën e vështirë. Përdorues, të dhëna, mendime, vrull. Të nisësh nga e para i hedh të gjitha për të zgjidhur probleme që kushtojnë më pak të rregullohen në vend. Ne rregullojmë themelin, që të lançoni më shpejt dhe me më pak.
Kontrolloni aplikacionin në tridhjetë sekonda
Ngjitni adresën e aplikacionit tuaj live. Lexojmë atë që ai i dërgon tashmë çdo vizitori dhe ju tregojmë çfarë është e ekspozuar. Pa regjistrim, pa qasje në repository, asgjë nuk ndryshon nga ana juaj.
Çfarë kontrollojmë
- Çelësa API të lënë në bundle-in e shfletuesit
- Row level security në Supabase
- Header-at e sigurisë
- Burime të pasigurta dhe bllokuese
- Indeksimi në motorët e kërkimit
- Zhvendosja e layout-it dhe pesha e faqes
Është e njëjta listë që ndjekim ditën e parë të një shpëtimi. Nëse del e pastër, ende nuk keni nevojë për ne, dhe do jua themi.
Nga demo që punon te produkt i vërtetë.
Greetings From Albania erdhi te ne si prototip Lovable. Mjaftonte për të treguar idenë, jo për të drejtuar një biznes turesh premium. E rindërtuam themelin poshtë tij dhe mbajtëm gjithçka që funksiononte tashmë.

A duhet ta rishkruani aplikacionin tim?
Zakonisht jo, dhe rishkrimin e shohim si mjetin e fundit, jo si lëvizjen e parë. Shumica e aplikacioneve të ndërtuara me AI kanë një ide të shëndoshë dhe një themel të lëkundur, dhe themeli mund të zëvendësohet poshtë një produkti që funksionon. Nëse rishkrimi del vërtet më lirë, jua themi dhe ju tregojmë arsyetimin.
Me cilat mjete AI punoni?
Lovable, Bolt, Replit, Cursor, Claude Code, Codex dhe v0, dhe çfarëdo që kanë krijuar poshtë, që zakonisht është Supabase ose Firebase. Mjeti ka më pak rëndësi se ajo që la pas, dhe boshllëqet janë çuditërisht të njëjta cilido që ta ketë ndërtuar.
A mund të rregulloni autentikimin dhe row level security në Supabase?
Po, dhe është vrima më e zakonshme që gjejmë. Klienti mban një çelës, ndaj vetë databaza duhet të jetë ajo që thotë jo. Kontrollojmë që çdo tabelë ta ketë sigurinë aktive dhe një politikë të qartë, që politikat të jenë të shkruara sipas përdoruesit të identifikuar dhe jo sipas diçkaje që klienti mund ta vendosë, dhe që çelësat e shërbimit të mos dalin kurrë nga serveri.
A mund të merrni përsipër një kod ekzistues?
Ky është i gjithë shërbimi. Nisim me një auditim, një punë e vogël me çmim fiks që mbyllet me një raport me shkrim për atë që është e brishtë, i ndarë në atë që bllokon lançimin, atë që është e rrezikshme dhe atë që është kozmetike, secila me çmim. Raportin mund t’ia jepni kujtdo, edhe një ekipi tjetër.
Sa zgjat një shpëtim?
Auditimi zgjat disa ditë. Rregullimet varen nga çfarë gjen, por shumica e shpëtimeve zgjasin tre deri gjashtë javë nga raporti te prodhimi, dhe ne rregullojmë së pari ato që bllokojnë lançimin, që të mos prisni kurrë detajet kozmetike për të dalë live.
Çfarë ndodh pas lançimit?
Monitorimi dhe gjurmimi i gabimeve vendosen para se të dilni live, që problemet t’i mësoni para klientëve tuaj. Pas kësaj mund të vazhdojmë të ndërtojmë me marrëveshje mujore ose sprint, ose t’jua dorëzojmë plotësisht. Kodi dhe dokumentimi janë tuajat në çdo rast.