KI hat Sie auf 80% gebracht.
Wir liefern die letzten 20%.
Sie haben mit Lovable, Bolt, Replit, Cursor oder v0 etwas Vielversprechendes gebaut. Wir prüfen es, reparieren es, härten es und bringen es in Produktion, ohne wegzuwerfen, was schon funktioniert.

- Kein Neuschreiben als StandardWir behalten, was funktioniert
- Sicherheit zuerstAuth, Rollen und Daten
- ProduktionsreifMit Vertrauen deployen
- Der Code gehört IhnenVolles Eigentum
Funktioniert mit Ihrem KI-Stack
 Lovable
 Bolt
 Replit
 Cursor
 Claude Code
 Codex
 v0
 Supabase
 Firebase
Unser Prozess
Von Vibe Coding bis Produktion.
Dieselbe Idee, ein stärkeres Fundament. Vier Phasen, vom Lesen Ihres Repositorys bis zur produktionsreifen Übergabe.
- 01
Audit
Wir lesen das Repository und berichten, was fragil ist. Secrets, Auth, Rechte, Daten, Zahlungen, Tests.
- 02
Triage
Die Befunde werden in blockierend, riskant und kosmetisch aufgeteilt, jeder mit Preis und Reihenfolge.
- 03
Absichern
Wir beheben zuerst das Blockierende, denn Sicherheit und Datenintegrität kommen vor Features.
- 04
Launchen
Deployment, Monitoring und eine Übergabe, mit der Sie selbst weiterbauen können.
Was meistens kaputtgeht.
Echte Probleme, echte Lösungen und ein Produkt, das nicht mehr umfällt.
Auth und Rechte
Kaputte Anmeldeabläufe, fehlende Rollen und Policies, die die falsche Person die falsche Zeile lesen lassen.
Datenbank und Zugriffsregeln
Row Level Security nie eingeschaltet, Tabellen ganz ohne Policy und Abfragen, die nicht skalieren.
Zahlungen und Webhooks
Abbuchungen, die still scheitern, Webhooks, die zweimal ankommen, und die Bestätigungsmail, die nie jemand angeschlossen hat.
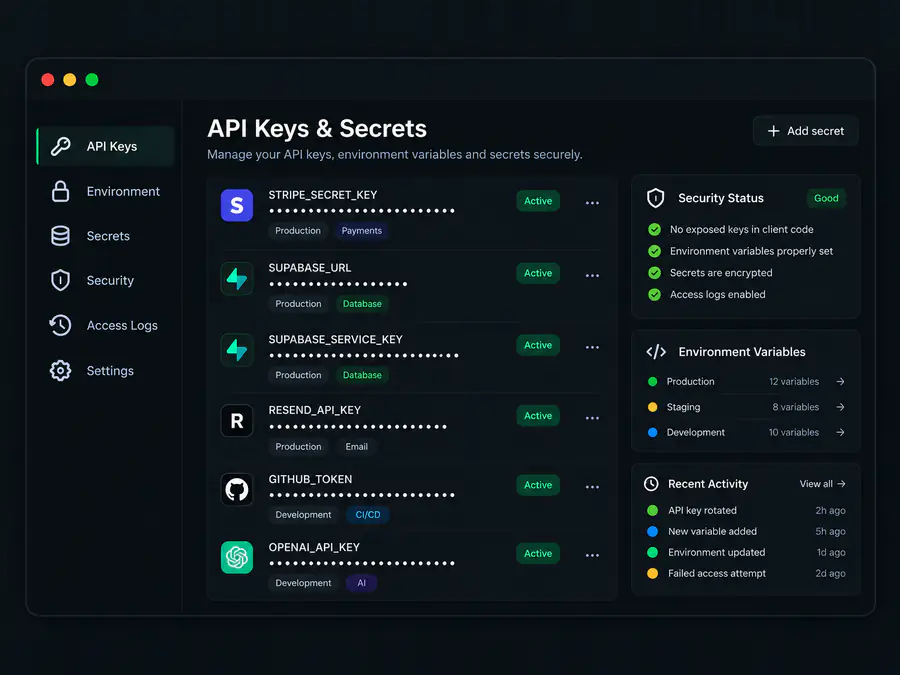
Schlüssel und Secrets
API-Schlüssel im Browser-Bundle, eine einzige Umgebung für alles und nichts jemals rotiert.
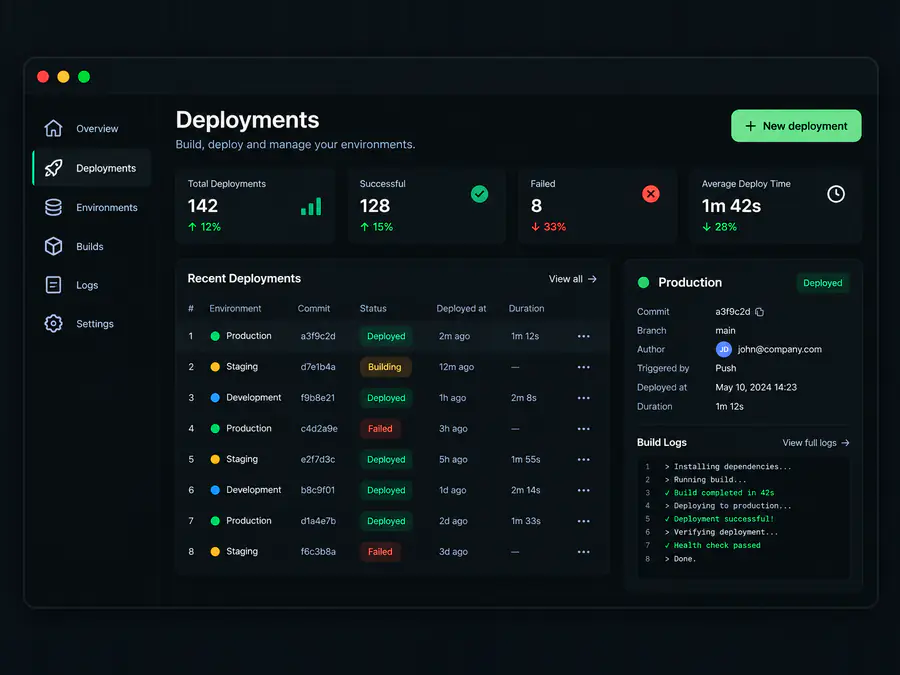
Deployment und Umgebungen
Builds, die freitags brechen, ein Staging, das nicht zur Produktion passt, und kein Weg zurück.
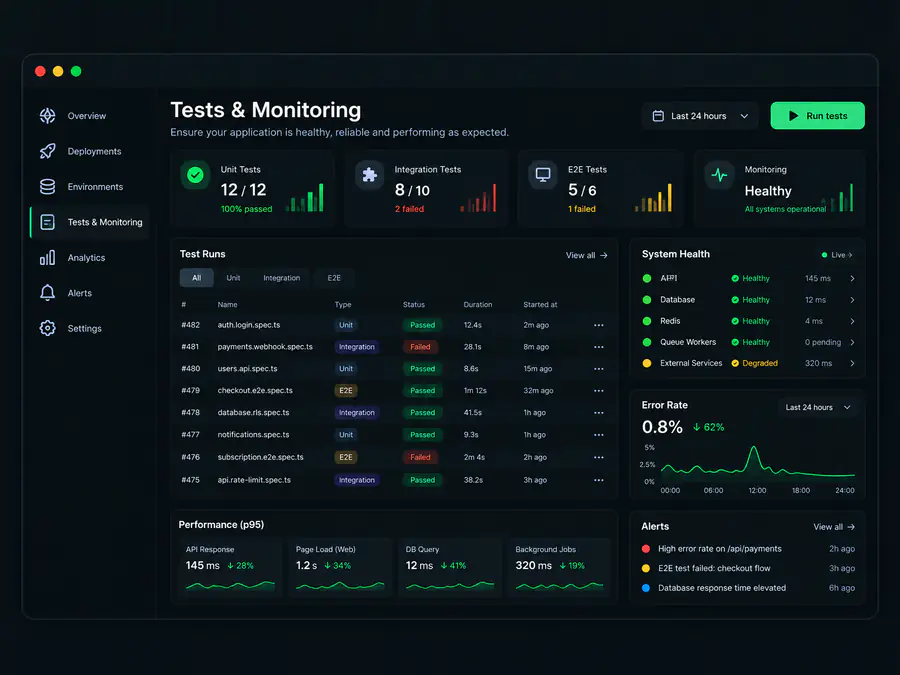
Tests und Monitoring
Keine Tests, keine Alarme, und die erste Meldung über einen Ausfall kommt von einem Kunden.
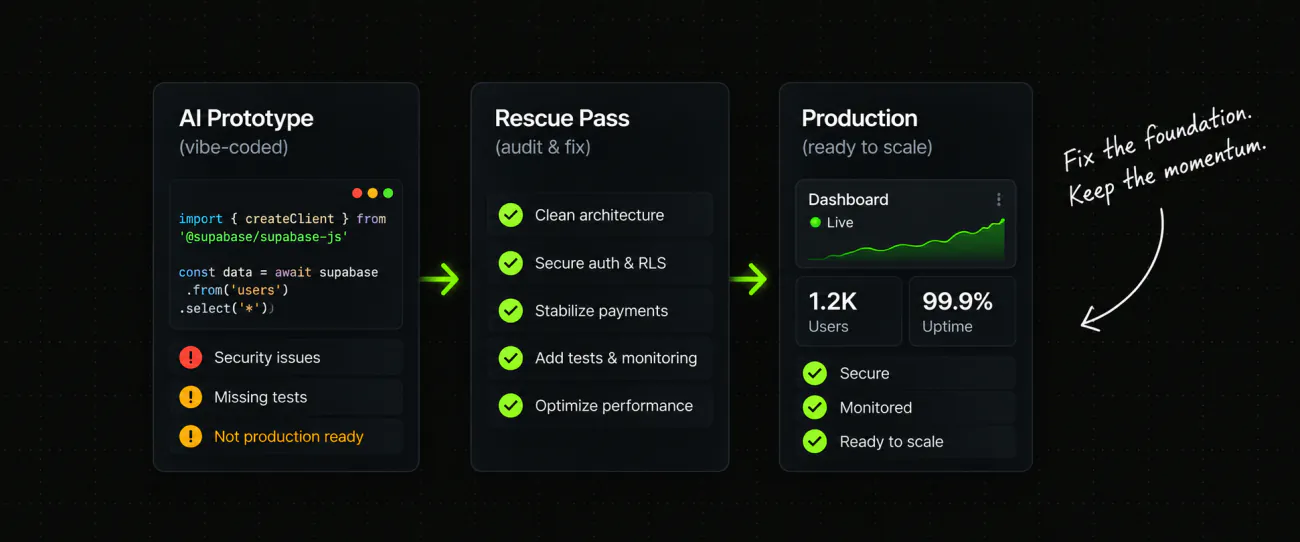
Nicht neu bauen, was sich retten lässt.
Ihr Prototyp hat den schweren Teil schon. Nutzer, Daten, Feedback, Schwung. Neu anfangen wirft all das weg, um Probleme zu lösen, die sich günstiger an Ort und Stelle beheben lassen. Wir reparieren stattdessen das Fundament, damit Sie früher und günstiger live gehen.
Prüfen Sie Ihre App in dreißig Sekunden
Fügen Sie die Adresse Ihrer Live-App ein. Wir lesen, was sie jedem Besucher ohnehin ausliefert, und sagen Ihnen, was offenliegt. Keine Anmeldung, kein Zugriff auf das Repository, nichts wird bei Ihnen verändert.
Was wir prüfen
- API-Schlüssel im Browser-Bundle
- Row Level Security in Supabase
- Sicherheits-Header
- Unsichere und blockierende Ressourcen
- Indexierbarkeit für Suchmaschinen
- Layout-Verschiebung und Seitengewicht
Das ist dieselbe Liste, die wir am ersten Tag einer Rettung abarbeiten. Ist das Ergebnis sauber, brauchen Sie uns noch nicht, und das sagen wir Ihnen auch.
Von der funktionierenden Demo zum echten Produkt.
Greetings From Albania kam als Lovable-Prototyp zu uns. Genug, um die Idee zu zeigen, aber nicht genug, um ein Premium-Tourengeschäft zu betreiben. Wir haben das Fundament darunter neu gebaut und alles behalten, was schon funktionierte.

Häufige Fragen zur Rettung
Noch etwas offen? Fragen Sie einfach. Wir schauen uns gern an, was Sie haben.
Müssen Sie meine App neu schreiben?
Meistens nicht, und für uns ist Neuschreiben das letzte Mittel, nicht der erste Zug. Die meisten KI-gebauten Apps haben eine tragfähige Idee und ein wackliges Fundament, und ein Fundament lässt sich unter einem funktionierenden Produkt austauschen. Ist Neuschreiben wirklich günstiger, sagen wir es Ihnen und zeigen Ihnen die Rechnung dahinter.
Mit welchen KI-Buildern arbeiten Sie?
Lovable, Bolt, Replit, Cursor, Claude Code, Codex und v0, und mit allem, was darunter erzeugt wurde, meist Supabase oder Firebase. Das Tool ist weniger wichtig als das, was es hinterlassen hat, und die Lücken sind erstaunlich ähnlich, egal welches es gebaut hat.
Können Sie Supabase-Auth und Row Level Security reparieren?
Ja, und das ist die häufigste Lücke, die wir finden. Der Client hält einen Schlüssel, also muss die Datenbank selbst Nein sagen. Wir prüfen, dass jede Tabelle Sicherheit aktiviert und eine ausdrückliche Policy hat, dass Policies auf den angemeldeten Nutzer statt auf etwas geschrieben sind, das der Client setzen kann, und dass Service-Schlüssel den Server nie verlassen.
Können Sie eine bestehende Codebasis übernehmen?
Genau das ist die Leistung. Wir beginnen mit einem Audit, einem kleinen Festpreisauftrag, der mit einem schriftlichen Bericht endet, was fragil ist, aufgeteilt in Launch-blockierend, riskant und kosmetisch, jeweils mit Preis. Den Bericht können Sie jedem geben, auch einem anderen Team.
Wie lange dauert eine Rettung?
Das Audit dauert Tage. Die Fixes hängen von den Befunden ab, aber die meisten Rettungen dauern drei bis sechs Wochen vom Bericht bis zur Produktion, und wir erledigen zuerst alles, was den Launch blockiert, damit Sie nie auf Kosmetik warten, um live zu gehen.
Was passiert nach dem Launch?
Monitoring und Fehlertracking laufen, bevor Sie live gehen, damit Sie Probleme vor Ihren Kunden bemerken. Danach bauen wir per Retainer oder Sprint weiter oder übergeben vollständig. Code und Dokumentation gehören in jedem Fall Ihnen.