L’AI ti ha portato all’80%.
Noi lanciamo l’ultimo 20%.
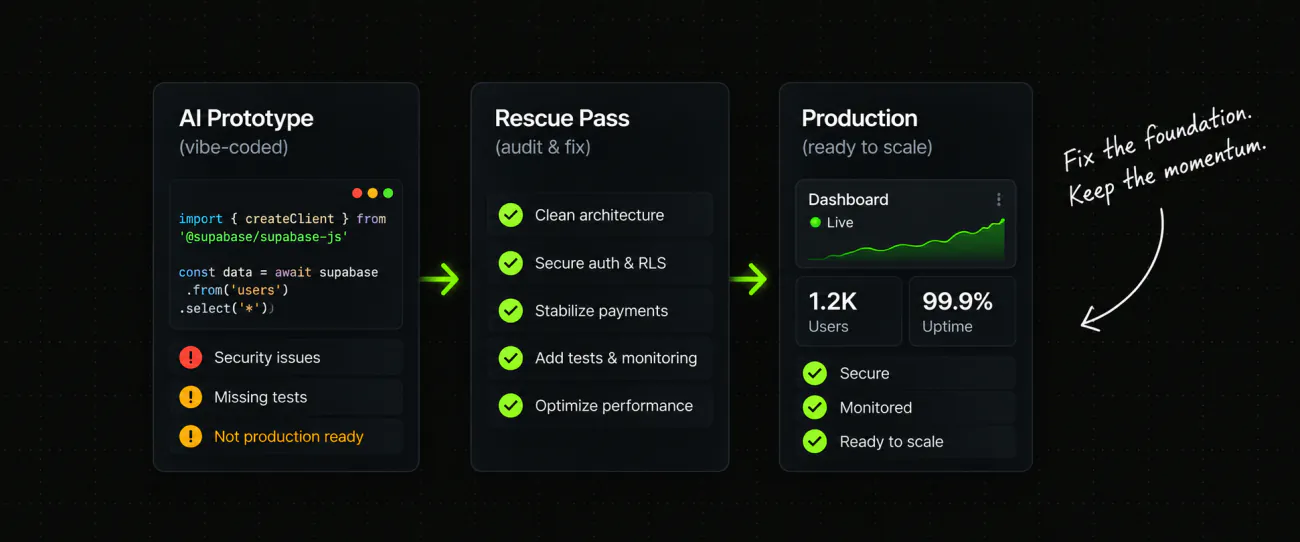
Hai costruito qualcosa di promettente con Lovable, Bolt, Replit, Cursor o v0. Noi lo analizziamo, lo sistemiamo, lo rendiamo solido e lo portiamo in produzione, senza buttare via quello che già funziona.

- Niente riscrittura di defaultTeniamo ciò che funziona
- Prima la sicurezzaAccessi, ruoli e dati
- Pronta per la produzionePubblica con fiducia
- Il codice resta tuoProprietà completa
Funziona con il tuo stack AI
 Lovable
 Bolt
 Replit
 Cursor
 Claude Code
 Codex
 v0
 Supabase
 Firebase
Il nostro processo
Dal vibe coding alla produzione.
Stessa idea, fondamenta più solide. Quattro fasi, dalla lettura del tuo repository alla consegna pronta per la produzione.
- 01
Audit
Leggiamo il repository e segnaliamo cosa è fragile. Segreti, autenticazione, permessi, dati, pagamenti, test.
- 02
Triage
I problemi divisi tra bloccanti, rischiosi ed estetici, ognuno con un prezzo e una priorità.
- 03
Irrobustimento
Sistemiamo prima i bloccanti, perché sicurezza e integrità dei dati vengono prima delle funzionalità.
- 04
Lancio
Deploy, monitoraggio e una consegna che ti permette di continuare a costruirci sopra da solo.
Cosa si rompe di solito.
Problemi veri, soluzioni vere, e un prodotto che smette di cadere.
Autenticazione e permessi
Login che non funzionano, ruoli mancanti e policy che lasciano leggere la riga sbagliata alla persona sbagliata.
Database e regole di accesso
Row level security mai attivata, tabelle senza nessuna policy e query che non reggeranno la crescita.
Pagamenti e webhook
Addebiti che falliscono in silenzio, webhook che arrivano due volte e l’email di conferma che nessuno ha mai collegato.
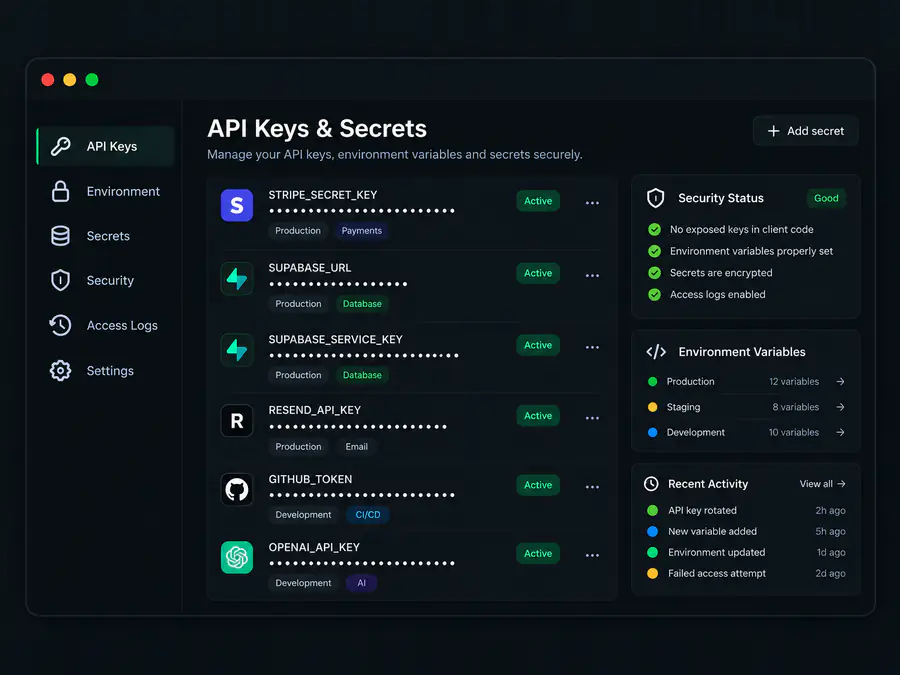
Chiavi e segreti
Chiavi API nel bundle del browser, un solo ambiente per tutto e niente mai ruotato.
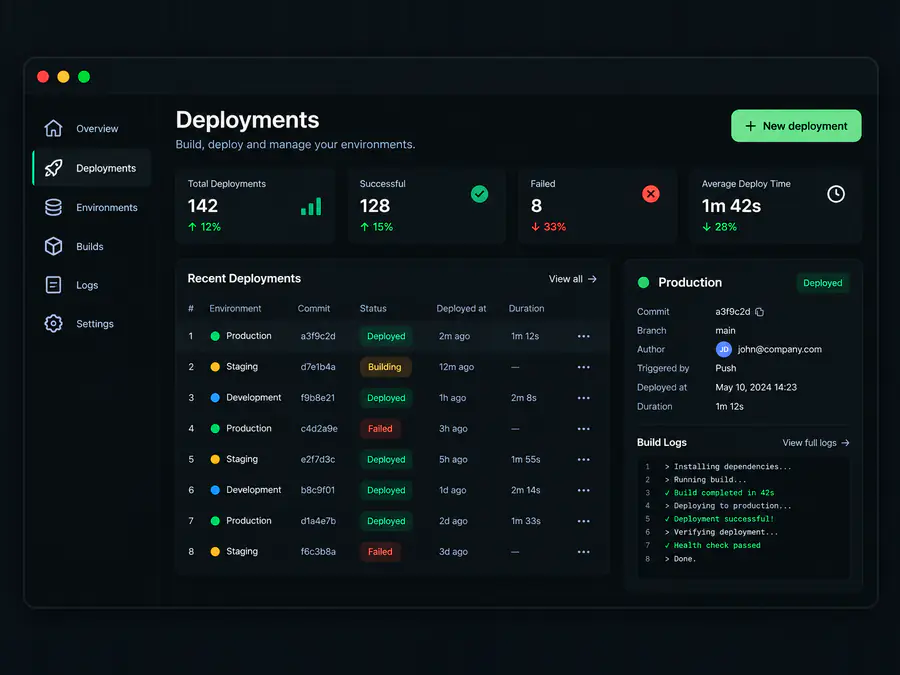
Deploy e ambienti
Build che si rompono di venerdì, uno staging diverso dalla produzione e nessun modo di tornare indietro.
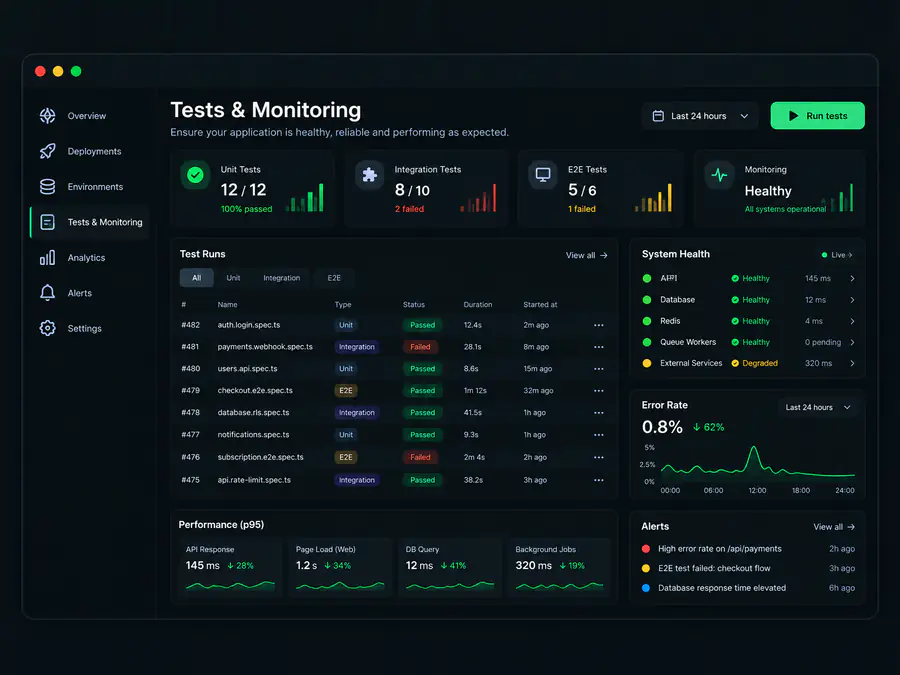
Test e monitoraggio
Nessun test, nessun avviso, e la prima segnalazione di un disservizio che arriva da un cliente.
Non ricostruire quello che si può recuperare.
Il tuo prototipo ha già la parte difficile. Utenti, dati, feedback, slancio. Ripartire da zero butta via tutto per risolvere problemi che costa meno sistemare sul posto. Noi rifacciamo le fondamenta, così lanci prima e spendi meno.
Controlla la tua app in trenta secondi
Incolla l’indirizzo della tua app online. Leggiamo quello che già invia a ogni visitatore e ti diciamo cosa è esposto. Nessuna registrazione, nessun accesso al repository, niente di modificato da parte tua.
Cosa controlliamo
- Chiavi API lasciate nel bundle del browser
- Row level security di Supabase
- Header di sicurezza
- Risorse non sicure e bloccanti
- Indicizzabilità sui motori di ricerca
- Layout shift e peso della pagina
È la stessa lista che seguiamo il primo giorno di un recupero. Se torna pulita, non hai ancora bisogno di noi, e te lo diciamo.
Da demo funzionante a prodotto vero.
Greetings From Albania è arrivato da noi come prototipo fatto con Lovable. Bastava per mostrare l’idea, non per gestire un’attività di tour di fascia alta. Abbiamo ricostruito le fondamenta sotto e tenuto tutto quello che già funzionava.

Domande frequenti sul recupero
Hai altre domande? Chiedi pure. Diamo volentieri un’occhiata a quello che hai.
Dovete riscrivere la mia app?
Di solito no, e consideriamo la riscrittura l’ultima risorsa, non la prima mossa. La maggior parte delle app fatte con l’AI ha un’idea valida e fondamenta traballanti, e le fondamenta si possono sostituire sotto un prodotto che funziona. Se riscrivere costa davvero meno te lo diciamo, e ti mostriamo il ragionamento.
Con quali builder AI lavorate?
Lovable, Bolt, Replit, Cursor, Claude Code, Codex e v0, e tutto ciò che hanno generato sotto, che di solito è Supabase o Firebase. Lo strumento conta meno di quello che ha lasciato, e le lacune sono sorprendentemente simili qualunque sia quello usato.
Potete sistemare autenticazione e row level security di Supabase?
Sì, ed è la falla più comune che troviamo. Il client ha in mano una chiave, quindi è il database stesso che deve saper dire di no. Controlliamo che ogni tabella abbia la sicurezza attiva e una policy esplicita, che le policy siano scritte sull’utente autenticato e non su qualcosa che il client può impostare, e che le chiavi di servizio non escano mai dal server.
Potete prendere in mano un codice esistente?
È l’intero servizio. Iniziamo con un audit, un piccolo lavoro a prezzo fisso che si chiude con un report scritto su cosa è fragile, diviso tra ciò che blocca il lancio, ciò che è rischioso e ciò che è estetico, ognuno con il suo prezzo. Puoi dare il report a chiunque, anche a un altro team.
Quanto dura un recupero?
L’audit richiede giorni. Le correzioni dipendono da cosa trova, ma la maggior parte dei recuperi dura dalle tre alle sei settimane dal report alla produzione, e sistemiamo prima i bloccanti così non aspetti mai i dettagli estetici per andare online.
Cosa succede dopo il lancio?
Monitoraggio e tracciamento degli errori sono attivi prima di andare online, così scopri i problemi prima dei tuoi clienti. Dopo possiamo continuare a sviluppare con un retainer o uno sprint, oppure passarti tutto. Il codice e la documentazione restano tuoi in ogni caso.